支付後台的成員角色與權限:團隊裏誰該能退款、提現和管理 API 密鑰
支付後台的成員角色如何設置:所有者、管理員、開發者、只讀各有哪些權限,如何安全地邀請團隊成員,以及誰應該能動資金。
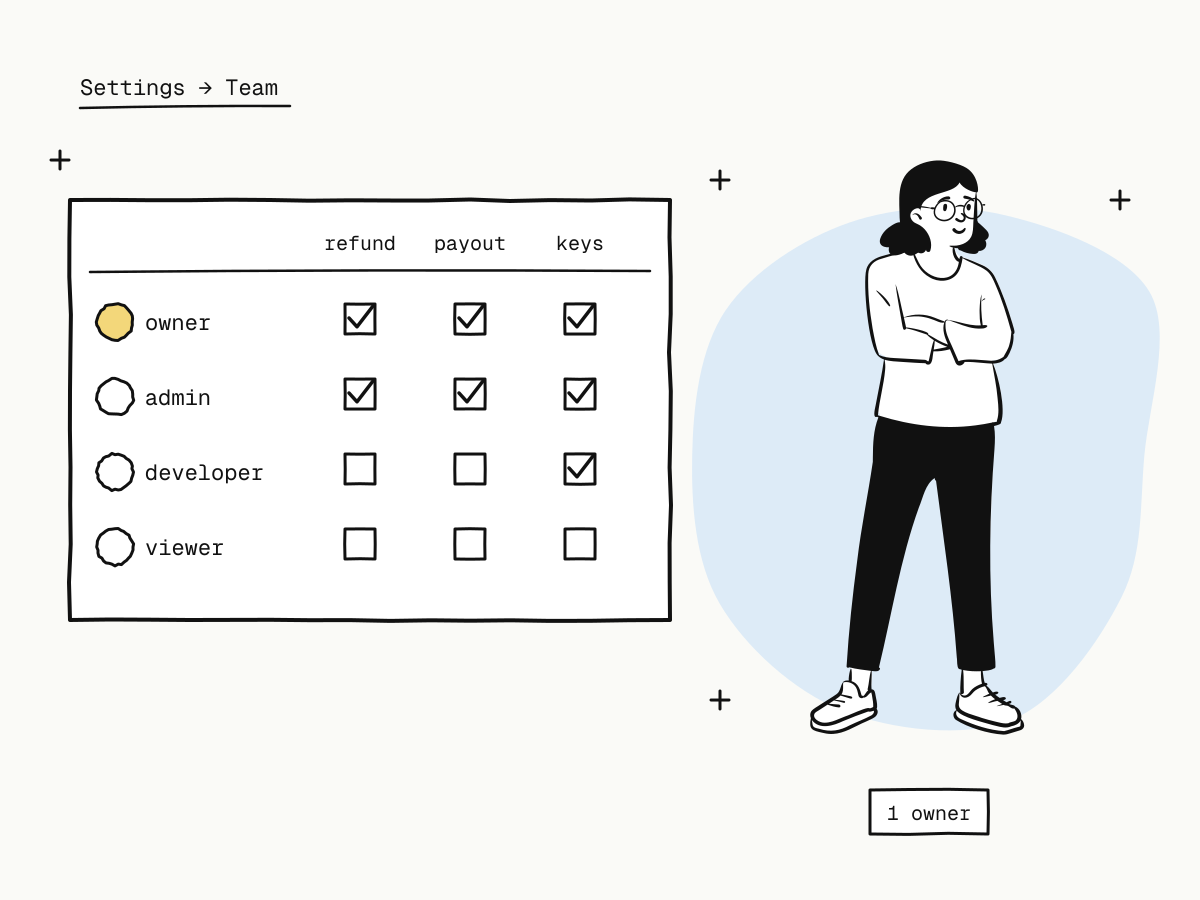
支付後台的成員角色決定了團隊裏誰能看到什麼,更重要的是,誰能動錢。支付賬戶屬於公司,而不是某一個人;但如果大家共用一個登錄賬號,每個人都能退款、修改提現賬戶、查看 API 密鑰。角色讓每個人只做自己份內的事。
這篇文章説明 KukoPay 的四種成員角色、每種角色能做什麼、如何安全地邀請成員,以及如何在團隊裏分配退款、提現和 API 密鑰的權限。
支付後台的四種角色
| 角色 | 適合誰 | 可以做的事 |
|---|---|---|
| 所有者 | 賬戶的法律負責人 | 全部權限,包括提交資質審核、申請開通支付方式和轉讓所有權 |
| 管理員 | 日常運營負責人 | 退款、處理拒付、結算賬戶與提現、管理成員、品牌設置和全部開發者設置 |
| 開發者 | 負責接入的工程師 | API 密鑰、Webhook、收款鏈接和沙箱工具,不能動資金 |
| 只讀 | 財務與對賬人員 | 查看訂單、流水、拒付、提現和日誌,並導出 CSV |
每個賬戶有且只有一位所有者。
權限由服務端在每個請求上校驗,而不只是在界面上隱藏:開發者即使直接調用後台背後的退款接口,也會被拒絕,和界面上看不到這個按鈕的效果一樣。
誰能做什麼
| 操作 | 所有者 | 管理員 | 開發者 | 只讀 |
|---|---|---|---|---|
| 查看訂單、流水、拒付、日誌,導出 CSV | ✓ | ✓ | ✓ | ✓ |
| 退款、應訴或接受拒付 | ✓ | ✓ | ||
| 添加結算賬戶、申請提現 | ✓ | ✓ | ||
| API 密鑰、Webhook 端點、收款鏈接 | ✓ | ✓ | ✓ | |
| 商戶名稱、Logo 和品牌色 | ✓ | ✓ | ||
| 邀請成員、調整角色、移除成員 | ✓ | ✓ | ||
| 提交資質審核、申請開通支付方式、轉讓所有權 | ✓ |
有兩點值得注意:
- 開發者可以完成整套接入:密鑰、Webhook、收款鏈接,卻動不了一分錢。
- 退款和提現是動錢的操作,只有所有者和管理員能做。這個羣體越小越好。
如何安全地邀請團隊成員
所有者和管理員可以在 設置 → 團隊成員 中邀請:填寫對方郵箱並選擇角色。
- 邀請鏈接 7 天內有效,並且只能使用一次。
- 必須用收到邀請的那個郵箱登錄後才能接受,轉發給別人的鏈接無效。
- 對同一個郵箱再次邀請,會讓之前的鏈接失效。
- 還沒有賬號的人可以從鏈接註冊,完成後會自動回到邀請。
因為一個登錄賬號同一時間只能屬於一個商戶賬戶,已經在經營自己賬戶的人,可能需要換一個郵箱來接受邀請。
調整角色、移除成員和轉讓所有權
- 所有者和管理員可以修改其他成員的角色,或把他們移出賬戶。
- 除所有者以外的任何成員,都可以在團隊頁面主動退出賬戶。
- 所有者可以把所有權轉讓給任意一位成員。新所有者接手後,原所有者自動變為管理員,之後可以被調整角色、移除,也可以自己退出。
- 所有者不能直接退出,必須先轉讓所有權。忘記密碼請聯繫平台客服處理,而不是轉讓。
有人離開公司時,當天就把他移出;如果他能接觸到 API 密鑰,也要一併輪換,見 API 密鑰輪換。
一個典型團隊怎麼分配角色
- 創始人或法定代表人 → 所有者。提交資質審核、申請開通支付方式。
- 運營或財務負責人 → 管理員。處理退款、拒付和提現。
- 工程師 → 開發者。完成接入、管理密鑰和 Webhook、在沙箱裏測試。
- 會計、客服或對賬人員 → 只讀。查詢訂單、導出 CSV,見 支付對賬怎麼做。
能動錢的所有者和管理員,人數在工作允許的範圍內越少越好;並請所有能退款或提現的成員開啓兩步驗證,見 如何保護你的商戶賬戶安全。
角色和應用是兩回事
角色管的是人,應用管的是接入。成員的角色作用於整個賬戶,包括所有應用:開發者可以管理每個應用的密鑰,只讀成員可以查看每個應用的訂單。如果你經營多個網站,應用負責讓它們的密鑰和數據互相隔離,見 多個網站如何用一個商戶賬戶收款。
總結
- 支付後台的成員角色讓每個人只做工作需要的事;
- 所有者擁有全部權限;管理員負責運營,包括退款和提現;開發者負責接入,但不能動錢;只讀成員可以查看和導出;
- 邀請鏈接 7 天內有效、只能用一次,並且只對被邀請的郵箱有效;
- 所有權只能轉讓,不能放棄;原所有者會變為管理員;
- 讓能動錢的人越少越好,離職人員當天移除,並配合兩步驗證。
在沙箱裏把它跑通
註冊商戶後即可申請測試密鑰,不需要等待資質審核。